こんにちは。保険代理店サークルの菊地季美子です。
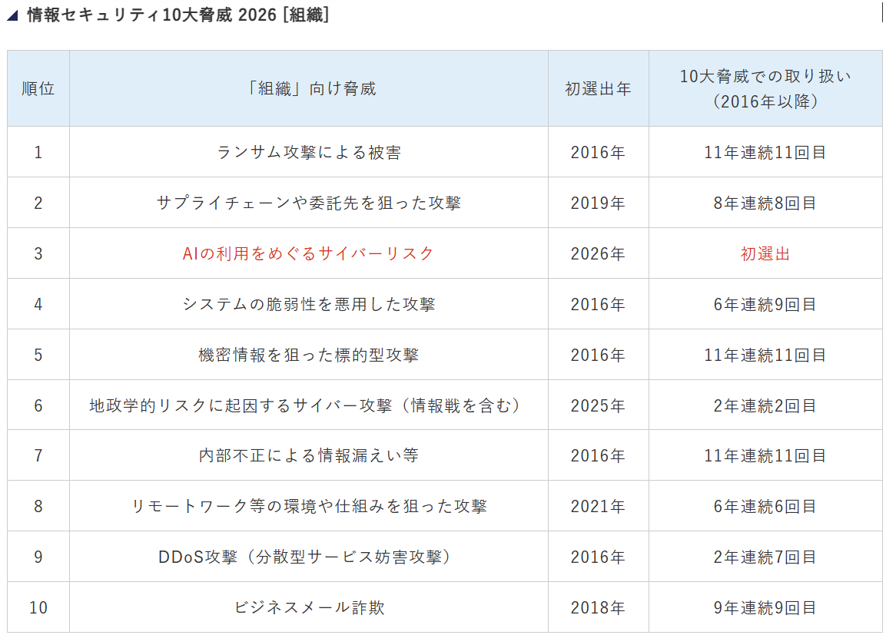
2026年に入ってから「サイバー攻撃」という言葉をニュースでよく見聞きするようになりました。
最近では2026年10月上旬に、フランス国内のスーパーマーケット数百店舗が大規模なサイバー攻撃を受ける事件が起こっています。これにより冷蔵庫・冷凍庫の温度が約50℃まで上昇し、大量の食料品がダメになってしまう被害がありました。
今回のコラムでは、2026年時点での最新のサイバー攻撃の手口と、サイバー攻撃から身を守るための対策について解説します。
本物にそっくりな電話をかけてくる!AIを悪用したサイバー攻撃
ひと昔前のサイバー攻撃やネット詐欺は、おかしな日本語で書かれたメールやSMSが届き、載っているリンクをクリックしたり電話番号に電話をかけたりすると被害に遭うケースが多く占めていました。
しかし、ここ数年はAI(人工知能:Artificial Intelligenceの略)が劇的に進化を遂げたため、文章に違和感を覚えるという勘に頼る見分け方が通用しなくなってきました。
最近増えているのは、AIを使って取引先や自社の社長などになりすます手口です。メール・SMSの文章だけに留まらず、声や話し方まで本人そっくりに再現する電話や、表情が似ている映像を使ったビデオ通話をかけられるまで技術が進んでいるのです。これを「ディープフェイク」と言います。
ディープフェイクを使われた場合、偽物の上司から「取引先に至急でお金を振り込みしてほしい」という電話がかかってきても、本物の上司と声や口調がそっくりだったら疑うこともなく指定された口座に振り込みしてしまう、といった被害が想定できます。
この場合、本物の上司本人に折り返し連絡を入れて本当に正しい指示なのか再確認するのが良いですが、上司本人がすぐ捕まらない状態も想定できます。ディープフェイクによる振り込め詐欺に引っかからないために、普段からお金に関する対応の手順や担当者を社内で決めておくと良いでしょう。
情報を盗んでから脅してくる身代金型ウイルス
ディープフェイクのような偽物の人を介さずに、ウイルス感染させることによってお金を請求するサイバー攻撃もあります。代表的なものが「ランサムウェア(身代金型ウイルス)」です。以前のランサムウェアは、パソコン内にあるファイルを勝手に暗号化して使えなくしてから「元に戻したければお金を払え」と要求するものが主流でした。
このランサムウェアも最近はより進化を遂げています。
最近のランサムウェアの手口は、いきなりファイルやシステムを壊して会社の業務を止めるのではなく、最初に機密データや個人情報をバレないように盗み出します。この時点ではシステムに故障が見られないので、情報漏洩の被害に遭っていることに気づけません。そして犯人から「お金を払わなければ盗んだデータを悪用するぞ」と脅しをかけられて、取り返しのつかない状況に陥ってしまうのです。
スマホを狙う身近なサイバー攻撃
サイバー攻撃は、インターネットに繋がっているパソコンだけでなくスマートフォンも狙っています。しかも特定のターゲットを探すわけではなく、自動的かつ無差別に攻撃を仕掛けてきます。
最近増えているのは、「宅配便の不在通知」、「銀行口座の凍結」、「税金の未納」のような嘘のSMSを送り、偽物のサイトへ誘導してパスワードやカード情報を盗み出す「スミッシング」という手口です。さらに、Amazonなどの公式オンラインストアにそっくりな偽物のアプリをインストールさせて、スマホ内のデータを盗み出す手口もあります。
加えて、カフェなどで使えるフリーWi-Fiに接続したときに通信を盗み見られるケースも多発しています。業務用のスマートフォンやタブレットをフリーWi-Fiに繋げた場合、社内システムへのログイン情報などが漏れてしまうケースもあります。
2025年〜2026年日本におけるスマートフォンの所有率は、世帯保有率が91.8%*1、携帯電話全体に占めるスマホ比率が98.3%*2です。これだけ多くの人が使っているわけですから「スマホは安全」と思い込むのは危険です。「知らない人からのSMSのリンクは開かない」、「OSやアプリの自動更新をオンにして常に最新状態にしておく」、「フリーWi-Fiに繋いだ状態で業務の重要なやり取りはしない」といった習慣を常日頃から身に着けておきましょう。
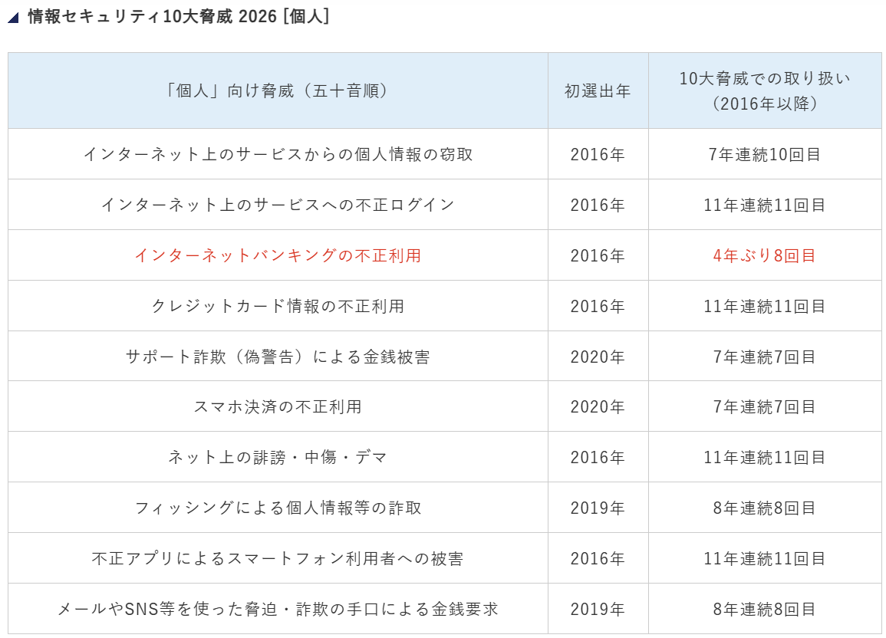
*1 日経新聞 2026年5月29日記事 スマホの世帯保有率、初めてテレビを上回る 総務省の2025年調査
*2 モバイル社会研究所 携帯電話のスマートフォン比率98.3% スマートフォンのOS比率はAndroid55.4% iPhone44.6%【2026年調査】
「入られない対策」から「入られても大丈夫な仕組み」へ
最近のインターネットの世界は「鍵をかけていても簡単に泥棒が入れる」状態になっています。どれだけ頑丈な鍵をかけても100%侵入を防ぐことは不可能な時代になりました。
最新のサイバー攻撃に対してできるセキュリティ対策は、「入られない工夫」だけでなく「入られても大丈夫な仕組み」の2つを組み合わせることです。
まず「入られない工夫」としてできることは、パスワードに頼らないログイン方法です。最近注目されている「パスキー」などの生体認証(指紋や顔による認証)を使えば、フィッシングサイトにパスワードを盗まれるリスクをぐっと減らせます。
次に「入られても大丈夫な仕組み」です。こちらは主に企業向けの仕組みで、無条件に信用しない、アクセスの都度本人確認や安全性を確認するという考え方です。これを「ゼロトラスト」と言います。例えば、会社で万が一1台のパソコンやスマホがウイルスに感染しても、そこからは他の重要なデータにアクセスできないよう、閲覧権限を細かく制限しておくことがセキュリティ対策として有効です。
日々進化するサイバー攻撃に備えた「サイバー保険」
ここまでで、最新のサイバー攻撃とサイバーセキュリティについて解説してきました。しかし、どれだけ高度なセキュリティ対策やウイルス対策ソフトを使っていても、リンクをうっかりクリックしてしまうといった人的リスクや、日々進化する新たな脅威をゼロにすることはできません。
そこで最後の壁として欠かせないのが、万が一サイバー攻撃による事故が起きてしまったときに頼れるサイバー保険です。
もしサイバー攻撃を受けてしまったら、原因を調べる調査費用、システムを復旧する費用、さらにはお客様への見舞金や賠償金など、数百万円から数千万円の損害額が発生します。
加えて、原因調査については2022年4月に法改正があり、個人情報保護法に基づいた報告義務ができました。この報告命令に違反すると法人の場合は最高1億円以下の罰金が課せられます。中小企業にとって、このような突然の多額の出費は会社の経営自体を揺るがしかねません。
サイバー保険に加入しておけば、専門家による駆けつけ対応サービスや調査費用などにかかる損害額の補償を受けることができ、万が一の際も事業を立て直すことができます。セキュリティ対策による防衛とサイバー保険による補償という「二重の備え」を整えておくことが最新の安全対策です。
おわりに
サイバー攻撃やサイバーセキュリティは、会社のIT部門だけが対応できるレベルを越えた大問題になりました。業務でも個人でも、パソコンもスマホも、全てが標的になり得る脅威を意識しておきましょう。
サークルでは法人さま向けのサイバー保険についてのご相談を承っております。ホームページのお問い合わせまたはお電話でお気軽にご相談ください。